

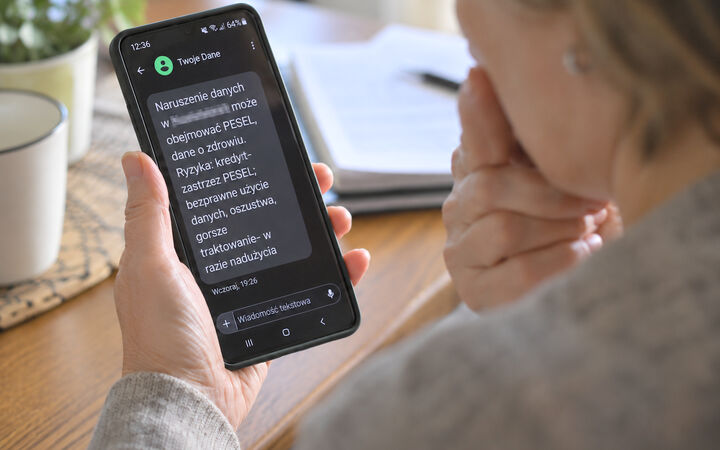
Lakoniczna wiadomość od nadawcy „Twoje Dane”, informacja o wycieku numeru PESEL i danych dotyczących zdrowia, a na końcu linki. Nic dziwnego, że część mieszkańców powiatu strzelińskiego, którzy w miniony weekend otrzymali takie SMS-y, uznała je za kolejną próbę wyłudzenia danych. Tym razem ostrzeżenie było jednak prawdziwe. Chodzi o poważny cyberatak na systemy firmy MyDr, z której oprogramowania korzystają tysiące placówek medycznych w Polsce.
Niedawno do części mieszkańców naszego powiatu zaczęły trafiać wiadomości informujące o naruszeniu bezpieczeństwa ich danych. SMS-y wysyłane od nadawcy oznaczonego jako „Twoje Dane” mogły początkowo budzić spore wątpliwości. Treść była krótka i niezbyt przejrzysta, a zawarte w wiadomości odnośniki dodatkowo mogły kojarzyć się z popularnymi próbami phishingu.
Redakcja „Słowa Regionu” skontaktowała się z jedną z placówek medycznych wskazanych w otrzymanej wiadomości. Jej personel potwierdził, że placówka korzysta z systemu MyDr i że zawiadomienie ma związek z rzeczywistym incydentem bezpieczeństwa.
Sprawa jest poważna. Według informacji przekazanych przez Ministerstwo Cyfryzacji incydent może dotyczyć nawet 18,8 mln osób oraz ponad 12 tys. placówek ochrony zdrowia. Cyberprzestępcy uzyskali nieuprawniony dostęp do historycznych danych przechowywanych w systemach MyDr. Chodzi o informacje zapisane do kwietnia 2024 roku.
PESEL, telefon, a nawet informacje o zdrowiu
Zakres danych, które mogły zostać objęte naruszeniem, jest szeroki. Mogą to być m.in. imiona i nazwiska, numery PESEL, numery telefonów, adresy e-mail, a także informacje dotyczące zdrowia pacjentów, w tym dane związane z wizytami lekarskimi czy wystawianymi receptami.
Postępowanie dotyczące nieuprawnionego dostępu do systemu informatycznego MyDr prowadzone jest przez Centralne Biuro Zwalczania Cyberprzestępczości pod nadzorem Prokuratury Okręgowej w Warszawie.
O sytuację zapytaliśmy również w Komendzie Powiatowej Policji w Strzelinie. Jak przekazała nam asp. szt. Aleksandra Bezrąk, oficer prasowy strzelińskiej komendy, miejscowi policjanci nie prowadzą obecnie własnego postępowania w tej sprawie.
– My nie prowadzimy postępowania i jak na razie do nas bezpośrednio nikt się nie zgłosił – poinformowała asp. szt. Aleksandra Bezrąk.
Jak zaznaczyła, przy tak dużej skali incydentu postępowanie może być prowadzone na wyższym szczeblu. Strzelińska policja zwraca jednocześnie uwagę, że samo znalezienie danych konkretnej osoby w przejętej bazie nie oznacza jeszcze, że zostały one wykorzystane do popełnienia przestępstwa na jej szkodę. W przypadku pojawienia się próby wykorzystania danych należy natomiast skontaktować się z policją.
Sprawą zajmuje się również Urząd Ochrony Danych Osobowych, który prowadzi działania dotyczące zastosowanych przez MyDr środków technicznych i organizacyjnych służących ochronie danych.
Można sprawdzić, czy PESEL wyciekł
Jak informuje asp. szt. Aleksandra Bezrąk, osoby, które chcą zweryfikować, czy ich numer PESEL znalazł się w bazie przejętej w wyniku ataku na MyDr, mogą zrobić to w rządowym serwisie bezpiecznedane.gov.pl. Logowanie odbywa się za pomocą Profilu Zaufanego.
Można tam sprawdzić, czy w związku z incydentem wyciekły m.in. numer PESEL, adres e-mail, numer telefonu lub login. Jeżeli informacja jeszcze się nie pojawiła, warto ponowić sprawdzenie po kilku dniach, ponieważ dane dotyczące poszkodowanych mogą być sukcesywnie uzupełniane.
Serwis nie musi jednak wskazywać pełnego zakresu informacji dotyczących konkretnego pacjenta. Jeżeli chcemy dowiedzieć się, jakie dokładnie dane zostały objęte naruszeniem, warto zwrócić się bezpośrednio do swojej przychodni.
Pierwszy krok – zastrzec PESEL
Osoby, których dane mogły znaleźć się wśród przejętych informacji, powinny przede wszystkim zastrzec numer PESEL. Można zrobić to bezpłatnie w aplikacji mObywatel, poprzez serwis gov.pl lub w urzędzie miasta bądź gminy.
Zastrzeżenie numeru PESEL utrudnia wykorzystanie go m.in. do zaciągnięcia zobowiązań finansowych bez wiedzy właściciela danych.
Oszuści mogą wykorzystać informacje
Sam wyciek może stać się początkiem kolejnego zagrożenia. Jeżeli przestępca zna imię i nazwisko, PESEL, numer telefonu, a nawet nazwę przychodni, z której korzysta dana osoba, może przygotować znacznie bardziej wiarygodną próbę oszustwa.
Może na przykład zadzwonić i przedstawić się jako pracownik placówki medycznej, banku, urzędu czy policji. Następnie, powołując się na wyciek danych, poprosić o rzekome „potwierdzenie tożsamości” poprzez podanie kodu SMS, kodu BLIK, danych karty, hasła do bankowości lub kodu autoryzacyjnego. Takich informacji nie należy nikomu przekazywać. Jeżeli mamy wątpliwości, najlepiej przerwać rozmowę, samodzielnie znaleźć oficjalny numer danej instytucji i zadzwonić ponownie.
Nie klikaj pochopnie w linki
Szczególną ostrożność należy zachować również wobec SMS-ów i wiadomości e-mail zawierających odnośniki. Nawet jeżeli pierwsza otrzymana wiadomość dotycząca wycieku była prawdziwa, cyberprzestępcy mogą wykorzystać zainteresowanie sprawą i rozsyłać własne, łudząco podobne komunikaty.
Dlatego bezpieczniej jest samodzielnie wpisać w przeglądarce adres bezpiecznedane.gov.pl lub skorzystać bezpośrednio z aplikacji mObywatel, zamiast przechodzić do stron internetowych poprzez przypadkowe linki w wiadomościach.
Podejrzane SMS-y można przesyłać do CERT Polska na numer 8080.
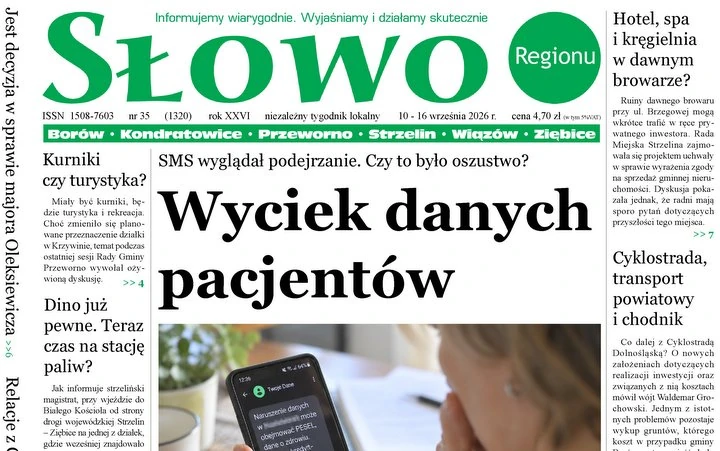
Cały artykuł zamieściliśmy w 35 (1320) wydaniu papierowym Słowa Regionu.








Dodając komentarz przestrzegaj norm dyskusji i niezależnie od wyrażanych poglądów nie zamieszczaj obraźliwych wpisów. Jeśli widzisz komentarz, który jest hejtem, kliknij